
区分明确失败与结果未知,通过请求标识、状态查询和有限补偿避免重复建单。
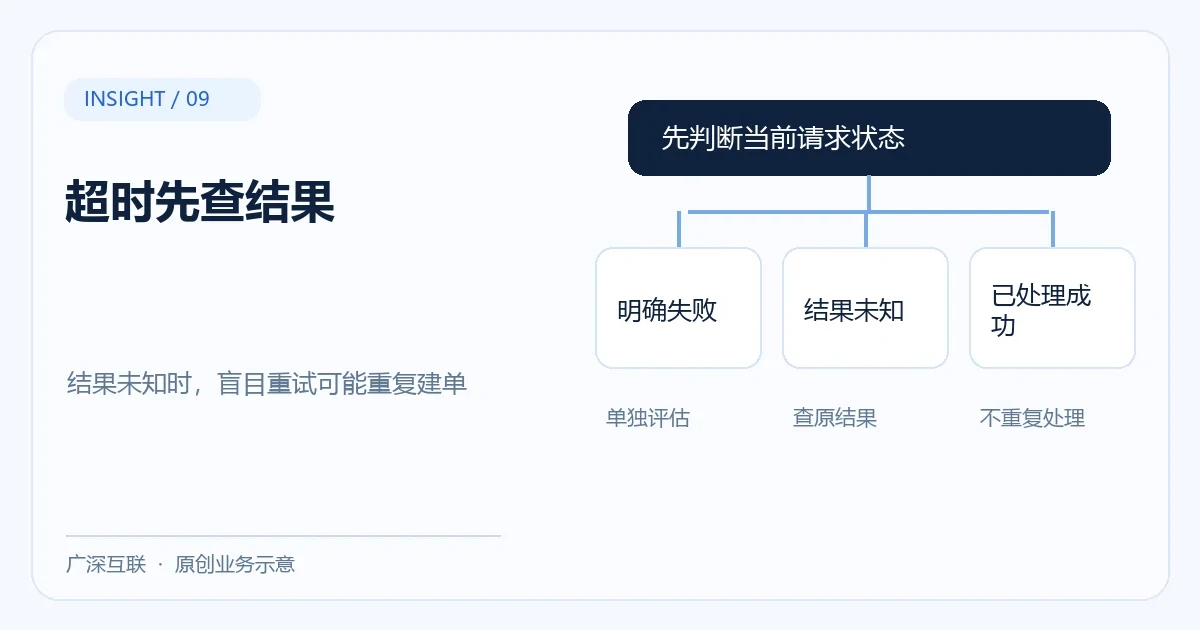
业务系统调用接口创建订单,等待后提示超时。用户再次点击,最后却出现两张订单。原因可能是第一次请求已经在服务端完成,只是响应没有传回。超时通常描述等待结果,并不能证明业务一定失败。是否可以重试,要看操作类型、服务端是否支持幂等,以及有没有可靠的状态查询。本文针对企业系统间写入接口,不提供任何绕过第三方限额或未经授权重复调用的方法。
先把三种结果分开
第一种是明确成功,有可核对的业务标识;第二种是明确拒绝,例如输入不符合已确认规则,重发相同请求通常没有意义;第三种是结果未知,例如连接在提交后中断。第三种最容易被误处理成失败。界面可以说明正在确认结果,并提供状态查询或人工核查入口,不能只显示“再试一次”让用户自行猜测。服务端和运营记录也应保留这种区别,避免统计把未知结果算成确定失败。
让同一次业务动作拥有稳定标识
假设用户要创建一个测试订单,客户端为这次动作取得请求标识R001。第一次发送后超时,第二次发送仍使用R001,服务端根据该标识及业务作用域判断是同一动作,并返回原结果或当前处理状态。用户主动创建另一张订单则使用新标识。这个示例只是说明幂等思路,不规定所有接口都使用同一个字段名称。
服务端还要核对重复请求的内容是否一致:同一标识携带不同金额、商品或对象时,应明确拒绝或进入核查,不能悄悄覆盖。仅在浏览器上禁用按钮不够,因为请求可能由网络重发、脚本或多设备发起。身份、对象归属与输入检查仍要在可信边界执行。接口安全依据
用状态查询减少盲目补发
接入第三方系统前确认它是否支持请求标识、业务单号查询及结果回调;没有稳定去重能力时,写入失败的补偿策略应更保守。不要把读接口和写接口混为一谈:查询列表的重试通常不会创建业务记录,建单或发送通知却可能有实际副作用。对业务结果未知的写请求,先查询原请求或原业务对象,再决定是否补发;查询仍不能确认时记录待核查,由有权人员处理。
| 假设情景 | 推荐检查方向 |
|---|---|
| 输入错误被拒绝 | 修正输入,不原样无限重试 |
| 响应丢失但订单存在 | 取回原结果,避免重复建单 |
| 服务临时不可用 | 按限制与退避策略尝试 |
| 状态查询也失败 | 保留未知结果并升级核查 |
“已接受”与“已完成”也要分开
有些接口会先接受任务,再异步完成。HTTP 202的语义就是请求被接受处理,不表示工作已经成功完成。HTTP 202依据 因此界面和后台应读取实际任务状态,避免把接受响应写成业务完成。具体状态查询、回调和失败处理依赖接口合同;文中并不要求所有系统都改成异步架构。
重试与补偿必须有限且可观察
记录请求标识、业务对象、尝试次数、时间、结果与必要错误摘要,避免把凭据或完整客户数据写进日志。重试需要最大次数、超时、间隔和永久错误判断;达到边界后进入可处理的失败或待核查状态。恢复服务后也不应同时倾倒全部积压请求,应按业务优先级和实际能力限量处理。测试可以模拟响应丢失、重复并发、同标识不同内容和迟到响应,但不能用模拟通过证明真实第三方已联调成功。
企业可通过软件开发服务讨论对接责任,或查看企业管理系统集成了解整体系统边界。把结果未知当作需要核查的状态,会比“报错就重发”更接近可靠业务处理。
在接口合同里写清结果查询方法
对接双方可明确请求标识的有效范围、重复内容的判断方式、结果保留时长与查询权限。结果查询接口也可能失败,届时谁提供日志、怎样关联请求、由谁批准补发,应有实际负责人。业务操作涉及不可逆副作用时,不能在未知结果下用一条通用重试规则解决全部问题。先在隔离环境模拟这些边界,再按授权核验真实服务;不同阶段的证据分别记录,避免把本地演练当作第三方正式接收证明。
项目开始前,需要准备什么?
可以先整理业务目标、使用角色、当前流程和参考资料。我们会围绕需求范围、优先级和交付边界展开沟通。
已有系统可以保留并接入吗?
可以先评估已有系统的接口、数据权限与维护条件,再确定接入方式。无需因为新项目就默认替换所有系统。
软件开发费用如何评估?
费用取决于功能范围、设计、数据迁移、集成、测试和维护安排。先明确交付范围,再形成可比较的报价。
项目会交付哪些资料?
按约定交付设计、源码、部署说明及测试资料。依赖、第三方账号与素材权利等边界应在项目范围中写清。
AI应用如何保护企业数据?
先明确数据来源、访问角色、使用目的和模型接入边界;对于不确定结果与重要决策保留人工复核。
上线后如何维护?
根据系统使用情况约定维护范围、备份恢复、故障反馈与版本更新方式,具体响应时间以服务约定为准。