
权限撤回后,旧缓存、历史引用和共享对话可能仍影响资料访问。本文给出核验路径与关闭清单,重点处理权限失效后的复用风险。
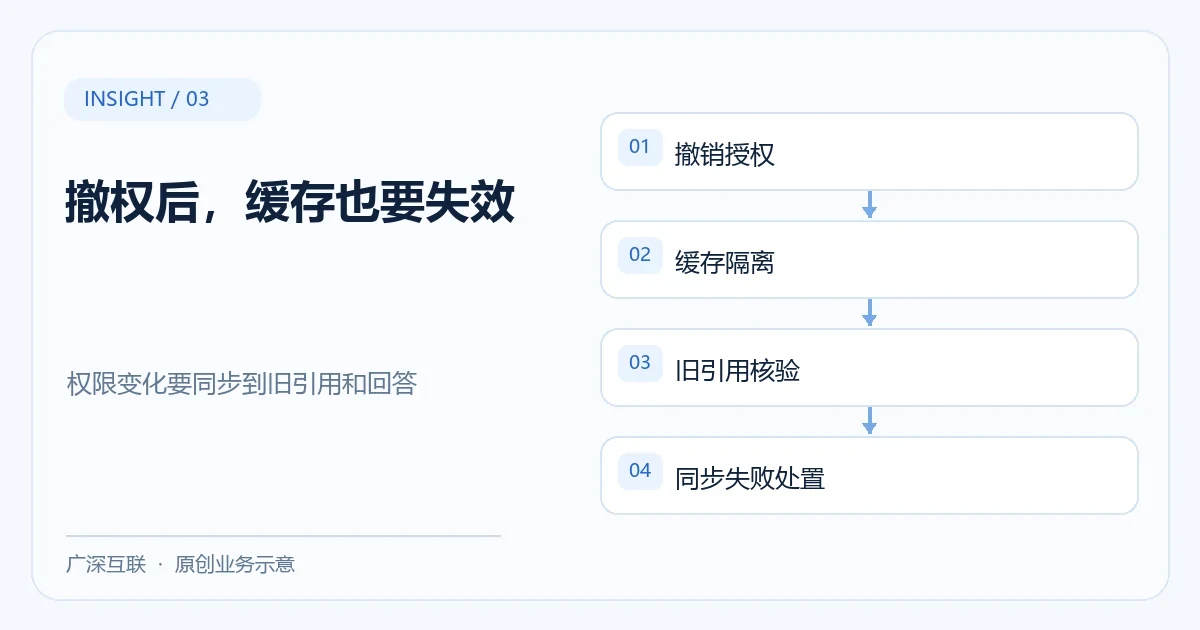
管理员问过的问题被缓存后,普通员工再次提问会不会收到管理员答案?用户角色已撤回,旧对话里的引用还能不能打开?这些问题不能只靠一次新检索来验证。本文以已有服务端权限与检索过滤为前提,聚焦撤权之后的复用路径和关闭证据,不重新讲RAG入门,也不假设本站已有系统全部实现下列控制。
先明确撤权与同步的核验起点
记录自制测试用户、原授权范围、撤销的具体资格,以及业务负责人确认的生效条件。检索、片段、引用和缓存应继承可信权限;不能先检索全部资料再让模型过滤。OWASP的RAG安全指南讨论访问控制继承与缓存边界。RAG安全依据 本文将这些原则用于设计撤权负例,不代表某种向量库天然支持全部控制。同步时限由项目确认,未经核验不能宣称即时失效。
缓存和共享对话也会重新打开缺口
若某个管理员问过问题,系统把回答按问题文本缓存,再返回给普通员工,原本正确的检索权限仍会失效。因此缓存键与使用条件必须考虑权限范围、文档版本和授权变化,旧回答不能无条件复用。共享对话、导出聊天、通知邮件也应按用途减少内容,并检查接收人资格。资料撤回后,应处理相关片段、引用和可访问的缓存,而不只是删除原文件列表。
用最小负例矩阵发现泄漏
可以用自制测试资料建立下面的假设矩阵,避免用真实财务或客户数据测试。
| 测试身份 | 假设资料 | 预期结果 |
|---|---|---|
| 普通销售 | 公共产品说明 | 可回答并显示有效引用 |
| 普通销售 | 财务内部成本表 | 不返回内容及敏感摘要 |
| 客户A用户 | 客户B项目文档 | 不检索、不引用、不下载 |
| 被撤销角色的用户 | 原来允许的内部资料 | 权限更新后访问被阻止 |
还应测直接问标题、换一种表述、请求总结、点击旧引用等路径。只测“请显示财务文档”可能漏掉间接问题,例如“产品毛利最低的客户是谁”。验收应检查检索日志中的资料范围和最终输出,不是只看模型说了一句“我无权访问”。测试阈值、样本数量与业务风险共同确定,本文不设通用正确率保证。
让权限责任与验证证据可交接
上线前明确源文档谁授权、权限变化谁同步、同步失败如何处理、拒绝时用户看到什么。权限无法确认时,应阻止使用受限资料或转为人工核实,不能默认放行来提高回答率。保留必要的授权检查与异常事件,日志本身避免收录完整敏感文档。业务负责人确认规则,开发团队提供正常与跨范围负例,运维人员负责观察同步异常,三者共同形成可核查的闭环。
如果企业正在规划知识库,可先了解AI应用开发服务。对RAG概念还不熟悉的读者,可以阅读企业知识库与RAG,再把本文权限矩阵加入方案评审。本文不承诺绝对无泄漏,也不证明本站已有客户系统采用上述全部控制。
采购时直接询问权限失效的处理方式
方案评审可要求供应商解释:源系统收回授权后多久传到知识库,更新失败是否有提示,用户旧对话里的引用还能不能打开,导出文件是否仍受控制。这些问题比“是否支持企业级安全”更容易验证。若某种存储工具无法按用户范围过滤,应说明替代控制和限制,不得把受限资料先开放再寄希望于模型拒答。具体同步时限由双方确认,文章不提供固定秒数;没有演练记录时,该能力仍属于待验证。
项目开始前,需要准备什么?
可以先整理业务目标、使用角色、当前流程和参考资料。我们会围绕需求范围、优先级和交付边界展开沟通。
已有系统可以保留并接入吗?
可以先评估已有系统的接口、数据权限与维护条件,再确定接入方式。无需因为新项目就默认替换所有系统。
软件开发费用如何评估?
费用取决于功能范围、设计、数据迁移、集成、测试和维护安排。先明确交付范围,再形成可比较的报价。
项目会交付哪些资料?
按约定交付设计、源码、部署说明及测试资料。依赖、第三方账号与素材权利等边界应在项目范围中写清。
AI应用如何保护企业数据?
先明确数据来源、访问角色、使用目的和模型接入边界;对于不确定结果与重要决策保留人工复核。
上线后如何维护?
根据系统使用情况约定维护范围、备份恢复、故障反馈与版本更新方式,具体响应时间以服务约定为准。