
网站被挂马或篡改后,慌乱中直接删文件往往会破坏证据或导致二次被黑。本文按"先控制危害与保护证据、再隔离清理、最后加固监控"的顺序,区分企业负责人可自行观察的迹象与应由技术人员执行的清理步骤,并给出风险提示。
官网突然跳转到陌生页面、首页出现自己从未发布的内容、搜索引擎提示"风险网站"——这些都是网站可能被挂马或篡改的信号。对中小企业而言,真正危险的往往不是被黑本身,而是应急顺序错了:一慌就删文件、改密码、恢复备份,结果证据被销毁、漏洞还开着,几天后被再次入侵。
本文把应急过程拆成两层:第一层是企业负责人在浏览器和搜索引擎里就能直接观察到的迹象;第二层是必须由有服务器、后台、数据库权限的技术人员在隔离环境中执行的清理操作。两层不能混淆——负责人可以判断"出事了、范围多大",但不要直接上手删文件或改服务器配置。
一、哪些迹象可以由企业负责人直接观察
企业负责人可先在浏览器、搜索结果与已有访问统计中观察异常;涉及服务器文件的检查,应交由获授权的技术人员执行:
- 首页或内页内容被篡改:出现赌博、色情、博彩、虚假兼职等与业务无关的文字、弹窗或商品链接;部分篡改只对搜索引擎蜘蛛或特定地区用户展示,正常访客看不到。
- 页面被强制跳转:打开官网几秒后跳到陌生网站,或PC端正常、手机端跳转(UA劫持);部分跳转仅在通过搜索引擎点击进入时触发。
- 服务器或目录新增异常文件:由获授权的技术人员通过文件管理与日志核对陌生脚本、异常修改时间及可疑可执行文件。
- 流量与询盘异常:统计工具中突然出现大量来路不明的关键词、陌生落地页、抓取量激增;或用户、合作伙伴反馈"打开你们网站是别的东西"。
- 搜索引擎或浏览器风险提示:在百度搜索站点域名时出现"风险网站""可能存在安全隐患"提示,或Chrome、微信内置浏览器拦截访问。
出现以上任意一项,都应先假设"已被入侵",而不是当作偶发故障忽略。
二、应急顺序:先控制危害、保护证据,再隔离清理
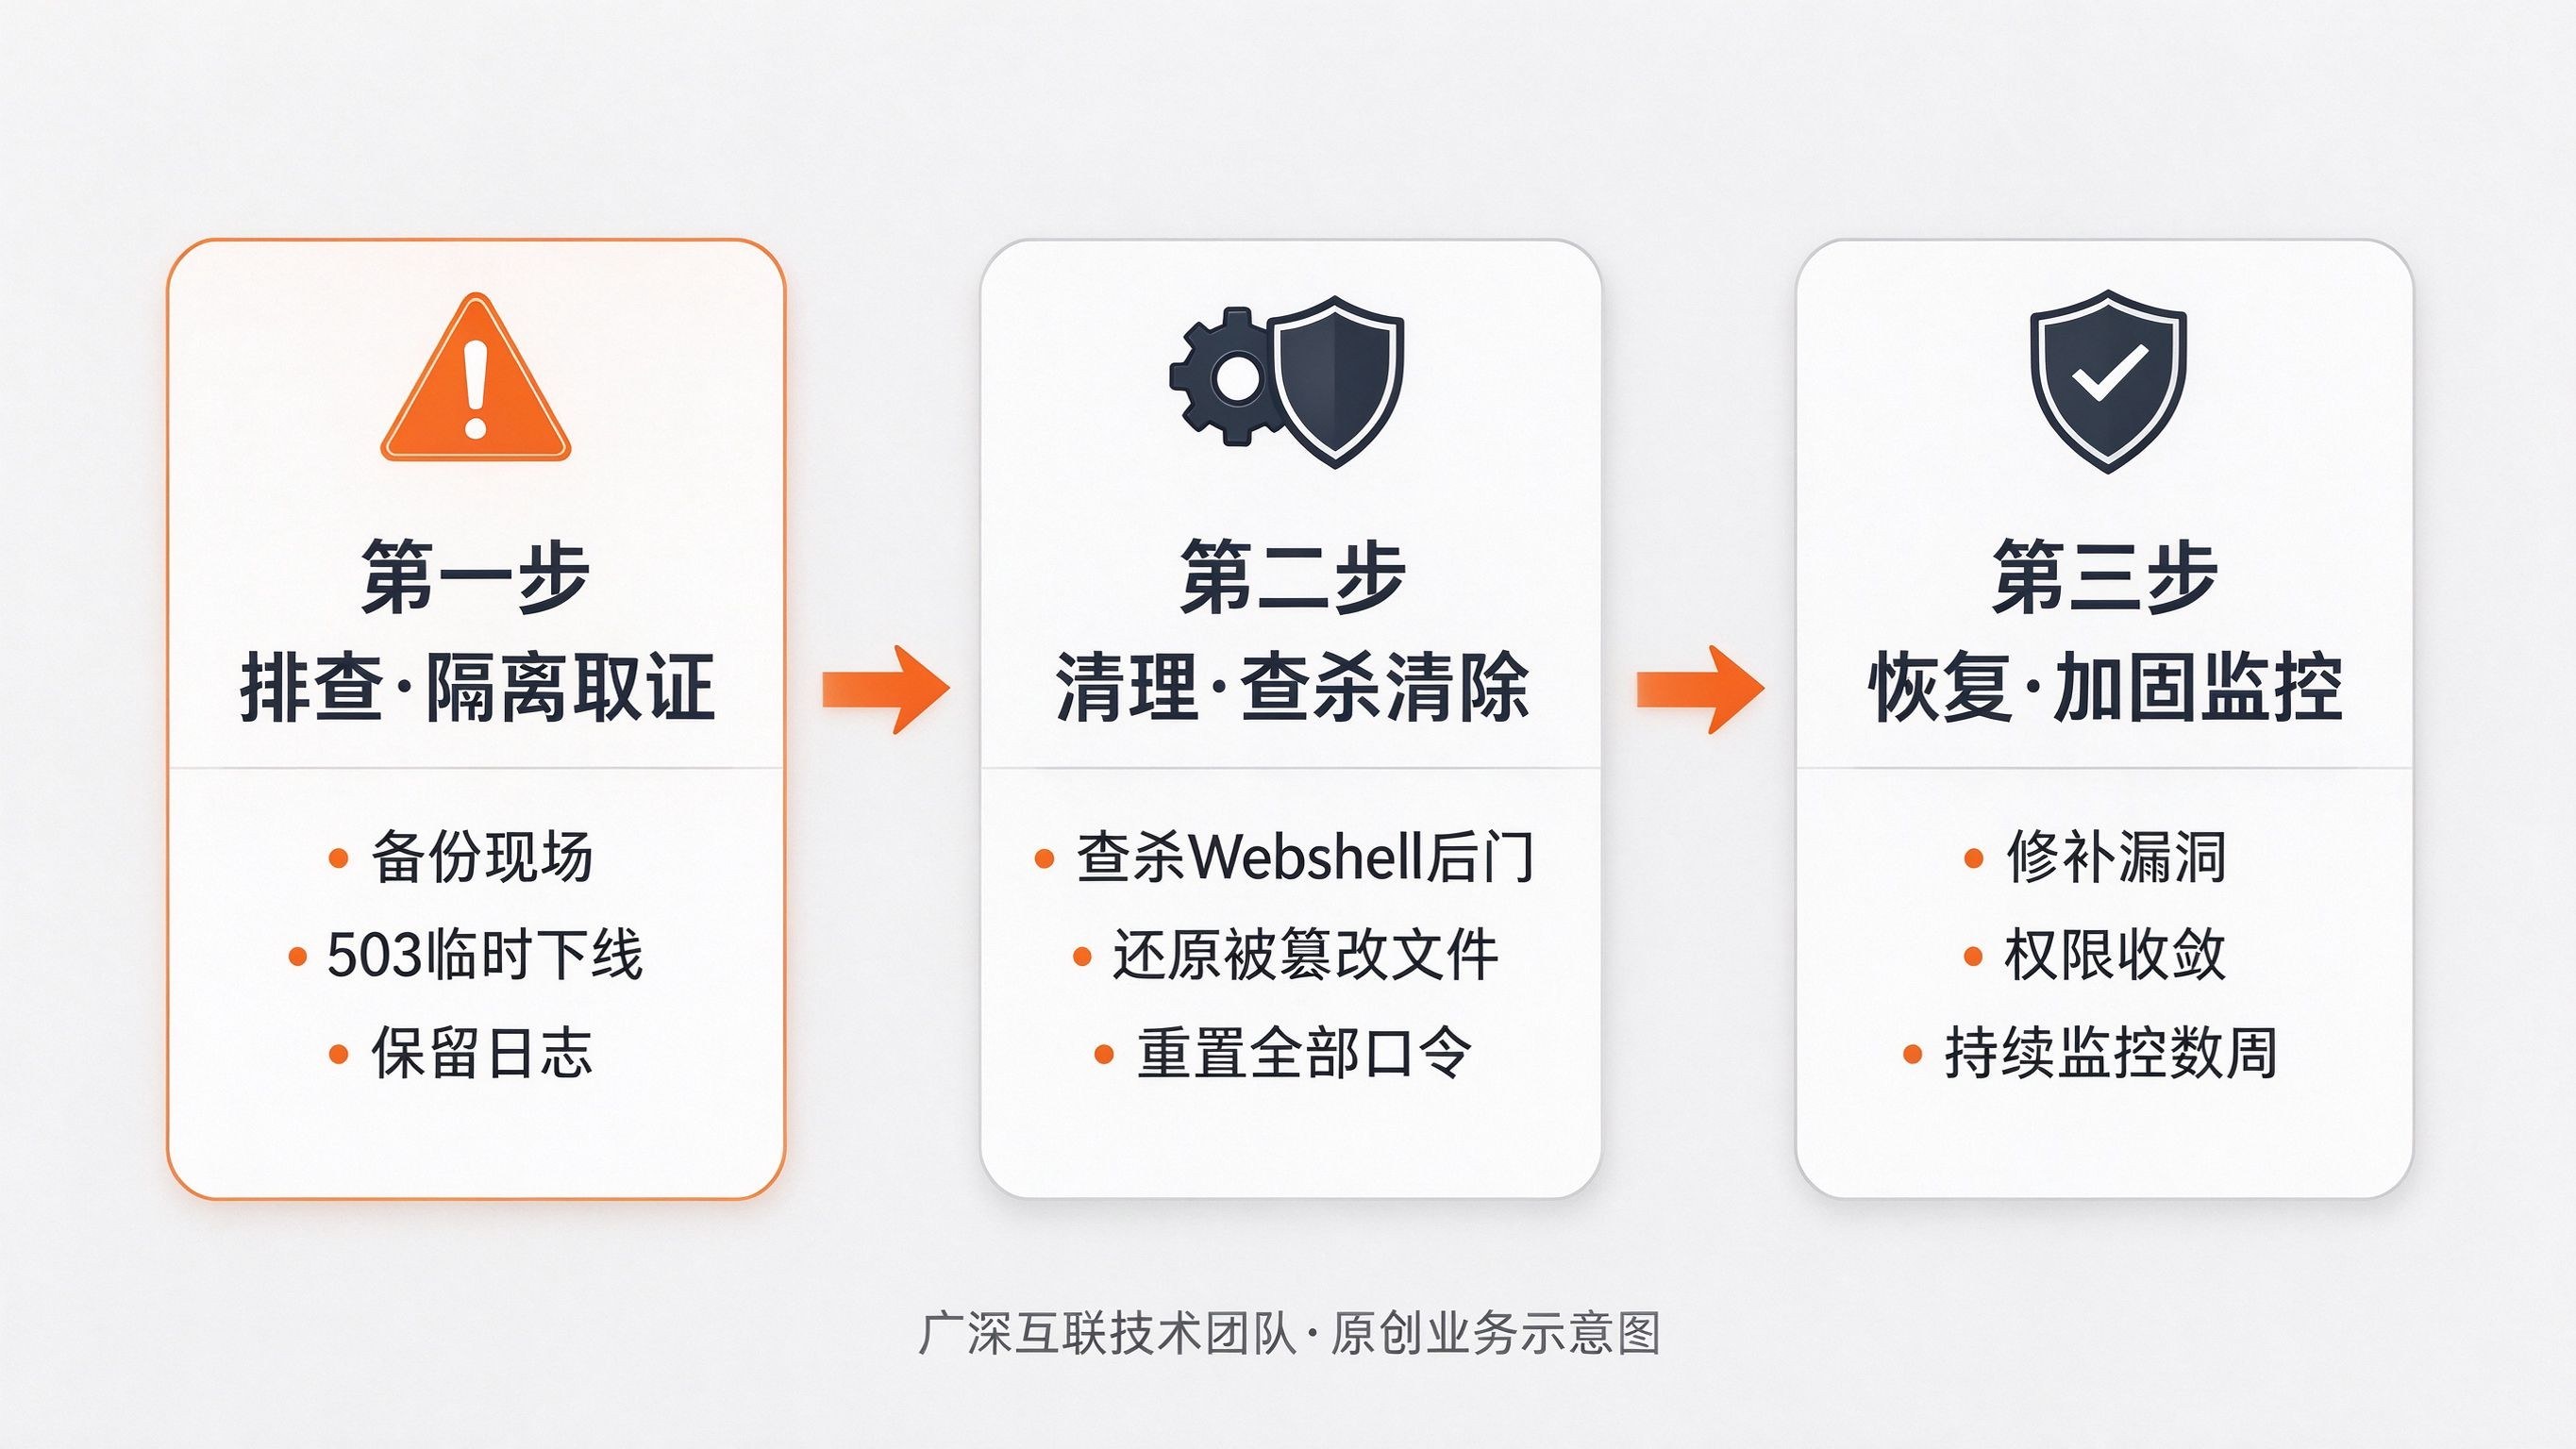
参考Google Search Central关于恶意软件防护的官方说明,发现入侵迹象后,应先减少继续危害、保存现场证据并控制访问,再查明入口、清理恶意内容和修补漏洞,最后复核并按平台流程申请重新审查。以下步骤除"观察迹象"外,均应由有生产权限的技术人员执行。
1. 控制危害并保护证据(技术人员执行)
- 先让受影响服务停止对公众投毒:通过Nginx/Apache配置对公众访问返回503或维护页,或临时把域名解析切到一个干净的静态维护页。这一步优先于完整备份——目的是先阻止访客继续看到被篡改内容,也防止攻击者在清理期间再次写入。管理后台、SSH等入口同步限制访问IP。
- 固定现场证据:在动手修改任何文件前,先对网站目录、数据库、Web服务器配置、访问日志与错误日志做一次只读快照,保存到与生产隔离的位置。根据访问日志、文件修改时间、后台登录记录,初步确定首次被入侵的时间段。这些证据后续用于定位入侵入口、向搜索引擎申诉,以及必要时回滚。
- 不要急于删除被篡改页面:在证据固定前直接删除被黑文件、清空目录,会销毁"攻击者从哪里进来"的关键线索。
2. 隔离分析与清除恶意内容(技术人员执行)
- 查杀Webshell与后门文件:扫描站点目录中可疑脚本(常见为伪装成图片、缓存、上传目录中的.php/.asp/.phtml文件,或被注入恶意代码的正常文件)。被攻击者篡改的正常文件应从官方原版发布包整体覆盖还原,而不是手工删一段代码——删不干净就等于留后门。
- 检查数据库与配置注入:排查数据库中是否被写入异常管理员账号、恶意广告字段、劫持脚本;检查配置文件、.htaccess伪静态规则是否被植入持久化跳转。
- 排查持久化机制:重点检查服务器crontab定时任务、Windows计划任务、异常挂载、开机启动项——攻击者常留一条定时任务定期回拉后门,只删文件不查这些,几天后会被重新植入。
- 还原被篡改的核心文件:优先从官方原版程序包或已知干净的备份还原核心文件,而不是在被感染副本上修改。
3. 修补漏洞与重置凭据(技术人员执行)
- 定位并修补入侵点:是后台弱口令、过时程序版本、未打补丁的插件、上传目录可执行脚本,还是第三方组件漏洞?只清除恶意文件而不修补入侵入口,仍有再次被入侵的风险。
- 重置全部口令与密钥:后台管理员、数据库、FTP/SSH、云平台、域名注册商、短信/邮件等第三方凭据全部更换;涉及API密钥、支付密钥、数据库连接串的,一并轮换。站长平台(百度搜索资源平台、Google Search Console等)的用户与权限列表也要复查,移除陌生账号与未授权验证文件——攻击者可能把自己加为站点所有者。
- 收敛权限:上传目录取消脚本执行权限,数据库应用账号只保留必要权限,管理后台开启登录限速与多因素认证;关闭服务器上不需要的服务与端口。
4. 恢复访问与持续验证(技术人员执行)
- 清理后全站复扫:上线前用安全扫描工具对站点目录、数据库再做一次完整扫描,与干净备份逐文件对比,确认没有漏网后门;不能只看"首页正常了"就上线。
- 在隔离环境验证后再切换生产:先在测试环境恢复站点,确认页面正常、后台可登录、无异常跳转、无残留恶意代码,再切换回生产。
- 恢复后持续监控:观察访问日志、后台登录记录、文件改动时间、抓取量数天到数周,确认没有再次被写入。
- 搜索引擎风险提示的处理:清理完成后,可在百度搜索资源平台或Google Search Console提交"网站修复反馈"、申请快照更新或死链处理。需要说明:站长平台会重新抓取并审核,是否解除风险提示、何时解除,由搜索引擎决定,本文不承诺清理后一定能立刻解除提示。
三、给企业负责人的风险提示
- 先控制危害、再保护证据:应急第一步是让受影响服务停止对外投毒,并固定现场证据;完整备份是后续清理与回滚的依据,但不应在"先备份还是先下线"上犹豫——下线止损与证据固定可以并行,顺序上以阻止进一步危害为优先。
- 保留证据直到入侵入口定位:被感染的目录、数据库、日志在定位完入侵入口前不要删除,这是判断"从哪里进来的"和下次加固的依据。
- 不要用"看起来干净"代替验证:首页恢复正常不等于后门已清;应在隔离环境完成查杀、密码重置、权限收敛、全站复扫后再对外恢复。
- 不要把应急等同于预防:本文是已被入侵后的应急流程。日常的域名、服务器、HTTPS、最小权限、定期备份配置,参见《域名、云服务器与网站安全如何配置》;备份是否真的能恢复,参见《备份成功不等于能恢复:企业恢复演练怎么验收》。如果清理后没有建立例行监控与补丁更新机制,同类问题可能再次发生。
四、什么时候需要外部技术支持
如果企业内部没有熟悉服务器、数据库与Webshell排查的人员,应急阶段最忌讳"边猜边删"。可以把完整快照、异常现象(跳转截图、被篡改页面、风险提示截图、首次发现时间)整理好,交给有安全应急经验的服务商处理。广深互联的技术运维服务覆盖故障排查、安全防护与备份恢复,域名与云服务器服务覆盖资源与SSL/备案配置;具体应急范围、响应时间以双方服务约定为准,本文不构成对恢复时效或搜索引擎申诉结果的承诺。
项目开始前,需要准备什么?
可以先整理业务目标、使用角色、当前流程和参考资料。我们会围绕需求范围、优先级和交付边界展开沟通。
已有系统可以保留并接入吗?
可以先评估已有系统的接口、数据权限与维护条件,再确定接入方式。无需因为新项目就默认替换所有系统。
软件开发费用如何评估?
费用取决于功能范围、设计、数据迁移、集成、测试和维护安排。先明确交付范围,再形成可比较的报价。
项目会交付哪些资料?
按约定交付设计、源码、部署说明及测试资料。依赖、第三方账号与素材权利等边界应在项目范围中写清。
AI应用如何保护企业数据?
先明确数据来源、访问角色、使用目的和模型接入边界;对于不确定结果与重要决策保留人工复核。
上线后如何维护?
根据系统使用情况约定维护范围、备份恢复、故障反馈与版本更新方式,具体响应时间以服务约定为准。