
把退货申请、实际收货、质检与可售恢复分开,以事件记录避免重复加库和状态混淆。
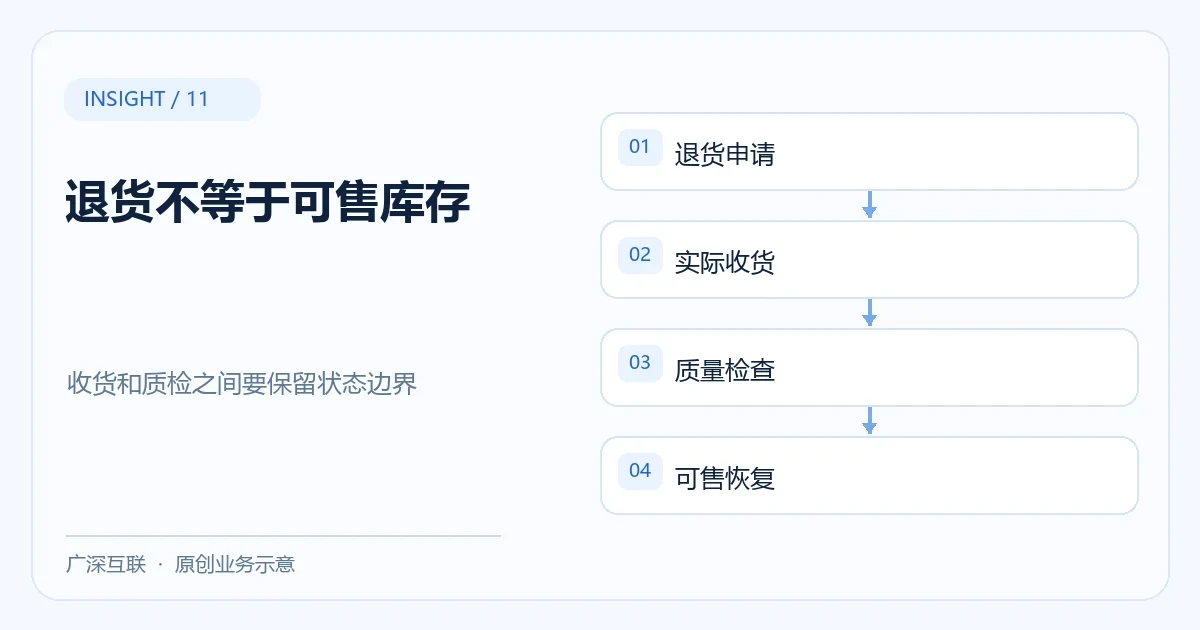
客户申请退货,系统立即把商品加回可售库存,看起来很方便,却可能卖出还没收到、尚未检查甚至已经损坏的商品。退货流程中,“客户说要退”“仓库收到”“商品可以再次销售”是不同事实。系统需要根据企业批准的业务规则区分状态,再驱动数量变化。本文提供零售系统设计的讨论清单,不代表任何特定客户案例,也不替企业确定退款、财务或售后政策。
先把数量名称与业务事实对齐
可售库存通常是可以被新订单占用的数量;退货待收、待检、残次等数量是否单独管理,需要结合企业实际仓库和商品类型确定。不能把所有“在仓库里的商品”都算为可售,也不能只靠一个备注区分正常和不合格商品。先列出真实动作及负责人,例如客服确认申请、仓库确认收到、质检人员判断状态、业务负责人批准重新入可售。软件只执行已批准规则,不能自行决定哪些商品可再次出售。
一份退货单可能包含多个实物结果
假设一个测试订单退回三件商品:两件符合再售条件,一件损坏。系统不应因为退货单完成就把三件都恢复可售,可以记录实际收货三件、检查通过两件、异常一件。这只是虚构示例,数量与规则均非广深互联客户数据。部分退回、分批到货和多仓库接收,也需要确认业务上是否允许及如何核对;没有该场景时不必提前建立复杂系统。
| 业务事实 | 应确认的问题 | 可能影响 |
|---|---|---|
| 申请退货 | 是否获准,退哪些明细 | 形成待处理事项 |
| 实际收货 | 收到什么,数量是否相符 | 增加待检数量 |
| 质检完成 | 哪些符合再次销售条件 | 区分去向 |
| 可售入库 | 哪个仓位可被新订单使用 | 改变可售数量 |
各事件怎样影响账务、退款和统计,应由相应业务负责人另行确认,不能把库存动作自动当作退款成功。
重复扫描不能重复加库存
仓库可能重复扫码,外部系统可能重发消息,操作人员也可能在超时后再次提交。每次实物处理需要明确业务标识及已经处理的数量,服务端防止同一事件重复作用。并发场景应检查是否超过批准数量,结果未知时先核查原记录,而不是再加一次。系统还应保存谁在何时确认了什么,发生错误时通过有依据的更正记录处理,避免覆盖历史使问题无法追溯。
接口安全与数据范围不能遗漏
多个门店或仓库使用同一系统时,人员只能处理授权范围内的退货。隐藏其他仓库的按钮不等于接口禁止访问,查询和修改都应在服务端验证。OWASP REST安全指南讨论身份、授权和输入检查等方向。接口安全依据 据此可把“门店A人员不能修改门店B单据”加入测试,但具体隔离规则来自实际企业组织,不由文章发明。
验收既要看页面,也要看数量链
用自制测试商品验证完整退货、部分退货、分批收货、损坏、重复扫码与无权限处理。每次检查退货明细、待检数量、可售数量和事件记录是否能相互解释。不要只看总库存最后凑对了,就忽略中间状态的错误。如果财务与仓储系统分开,还应分别核对事件传递和失败处理,不能用库存页面通过证明退款或账务通过。
企业可通过软件开发服务讨论库存流程;准备整体零售方案时参考零售行业数字化。把实物事实与业务许可分清,系统才有依据决定什么时候恢复可售,而不是看到“退货”两个字就立即加库。
让客服和仓库看到同一个进度
客服需要知道客户退货是否已收,仓库需要知道待检和去向,双方可以共享必要进度而不共享全部权限。页面应显示对应事件时间和责任人,避免客服把“申请通过”误说成“已收到商品”。外部物流状态可以作为参考输入,但实际收货与质量结论仍按批准流程确认。发现数量不符时生成异常事项并保留证据,不自动补齐差额。谁有权调整、何时向客户解释及怎样结束异常,都应由业务流程定义。
项目开始前,需要准备什么?
可以先整理业务目标、使用角色、当前流程和参考资料。我们会围绕需求范围、优先级和交付边界展开沟通。
已有系统可以保留并接入吗?
可以先评估已有系统的接口、数据权限与维护条件,再确定接入方式。无需因为新项目就默认替换所有系统。
软件开发费用如何评估?
费用取决于功能范围、设计、数据迁移、集成、测试和维护安排。先明确交付范围,再形成可比较的报价。
项目会交付哪些资料?
按约定交付设计、源码、部署说明及测试资料。依赖、第三方账号与素材权利等边界应在项目范围中写清。
AI应用如何保护企业数据?
先明确数据来源、访问角色、使用目的和模型接入边界;对于不确定结果与重要决策保留人工复核。
上线后如何维护?
根据系统使用情况约定维护范围、备份恢复、故障反馈与版本更新方式,具体响应时间以服务约定为准。